1·
5 days agopeccato. mi e’ stata utilissima, per sviluppare stabbypossum…
HPC System Architect, Network Designer, both Carrier and Access network. Now working in EU projects under IPCEI umbrella. Italian born, living in Germany, Hilden, NRW, where this instance is selfhosted.
Hobby Sci-fi Writer.
Gen-X, and proud.
Developer of StabbyPossum, a small footprint AP server written in AdA/SPARK. Posting from it. (the picture of Stabby Possum is mine).
peccato. mi e’ stata utilissima, per sviluppare stabbypossum…
Difficile. L’ultima volta che il vault di hashicorp ha avuto codice visibile, il lint mi ha restituito , per dire, 1522 errori, di cui 600 gravi.
Ma chiunque, quando chiede di un vault zero-trust, diceva “Vault, ovviamente”. Perche’ e’ OSS. Se ci fosse UN baco, lo vedrebbero tutti.
E infatti lo vedevamo tutti.
Ma nessuno ha fatto un cazzo.
vi hanno dato spiegazioni CHIARE su cosa sia successo di preciso?
Da cui, l’otite. Lo vedi? La qultura?
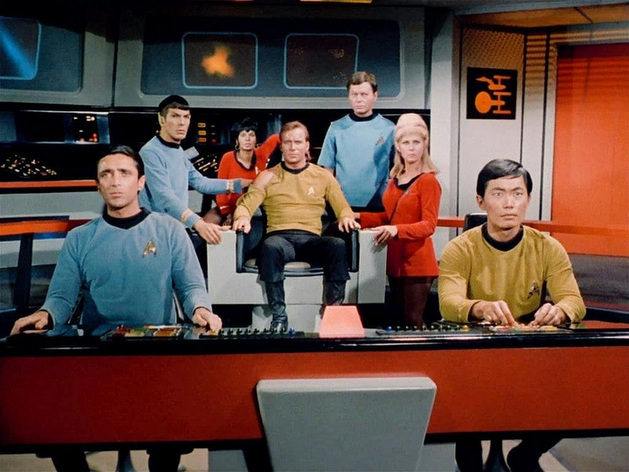
Nell’ ira di Khan mettono uno strano insetto nell’orecchio di Checkov, che lo mette sotto il controllo di Khan.
Non hai visto l’ Ira di Khan?
Anche quella sotto e’ una fotografia della realta’:
E’ la narrativa, il problema.
certo quando tutto il mondo vive grazie al security through obscurity
la security by obscurity e’ deprecatissima e non e’ accettata in alcuna security policy moderna, che io sappia…
finché quelle vulnerabilità non vengono diffuse, il mondo campa piuttosto bene.
tranne il fatto che ci sono continuamente dei “leaks” di dati che finiscono in vendita su qualche darknet, e in pratica sono i dipartimenti di networking a fornire security per segmentazione, certo.
Quando chiunque diventa in grado di sfruttare quelle vulnerabilità, l’insicurezza potenziale smette di essere potenziale…
stai partendo dall’idea che o tutti sanno della vulnerabilita’ o non lo sa nessuno. L’idea che prima che divenisse un CVE qualcuno la conoscesse ma gli altri no ti e’ aliena?
La sola idea he il software sia MENO sicuro se qualcuno trova PIU’ vulnerabilita’ e’ cosi’ stupida che solo i membri della setta di Stallmann possono credere.
Semmai, occorre chiedersi se fossero bachi, o backdoor.
Non credo sia il problema. Ma se trovano prove di organizzazione di gruppi nazisti, non vedo con che scusa Merz potra’ fermare la procedura per la messa fuori legge.
stai parlando di un sistema “sicuro” che ti invia il codice di attivazione su SMTP in chiaro. Ho detto tutto.
Ma certo. Spalmiamo pure la difesa dallo spam sull’utente finale.
Ma Russia Today non chiede queste cose. Vince sempre lui, per maggiore fruibilita’.
Quel sito richiede registrazione senza un motivo specifico. Siccome non voglio spalmare i miei dati ovunque per arricchire qualche miliardario, andro’ a leggere Russia Today, che non pone condizioni per leggere un articolo.
Ops. E’ cosi’ che funziona la propaganda online. Sfrutta l’accesso rapido alle notizie.
Ma guarda che caso.
aspetto che i loro omologhi, tipo i vigili urbani di Milano, ci mostrino le loro eroiche imprese.
Noted.
Comunque, adesso Xenomorph interagisce bene con lemmy e NodeBB, e ha la sua timeline dedicata per i gruppi.
Oh, yes.
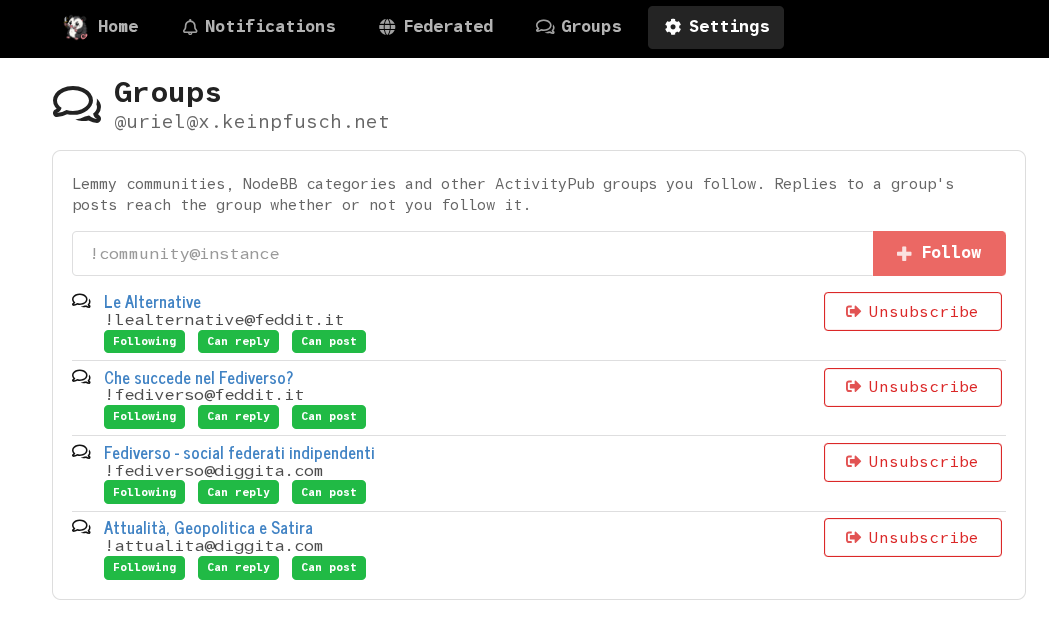
Ti diro’, non me ne accorgo tanto perche’ per avere un account su stabbypossum devi scrivermi una email…